Fałszywy e-mail od SwissPass: jak rozpoznać phishing na kartę kredytową
Oszuści podszywają się pod SwissPass i SBB, wysyłając fałszywe wiadomości o wygasłej karcie. Sprawdź, po czym je rozpoznać i jak się zabezpieczyć.
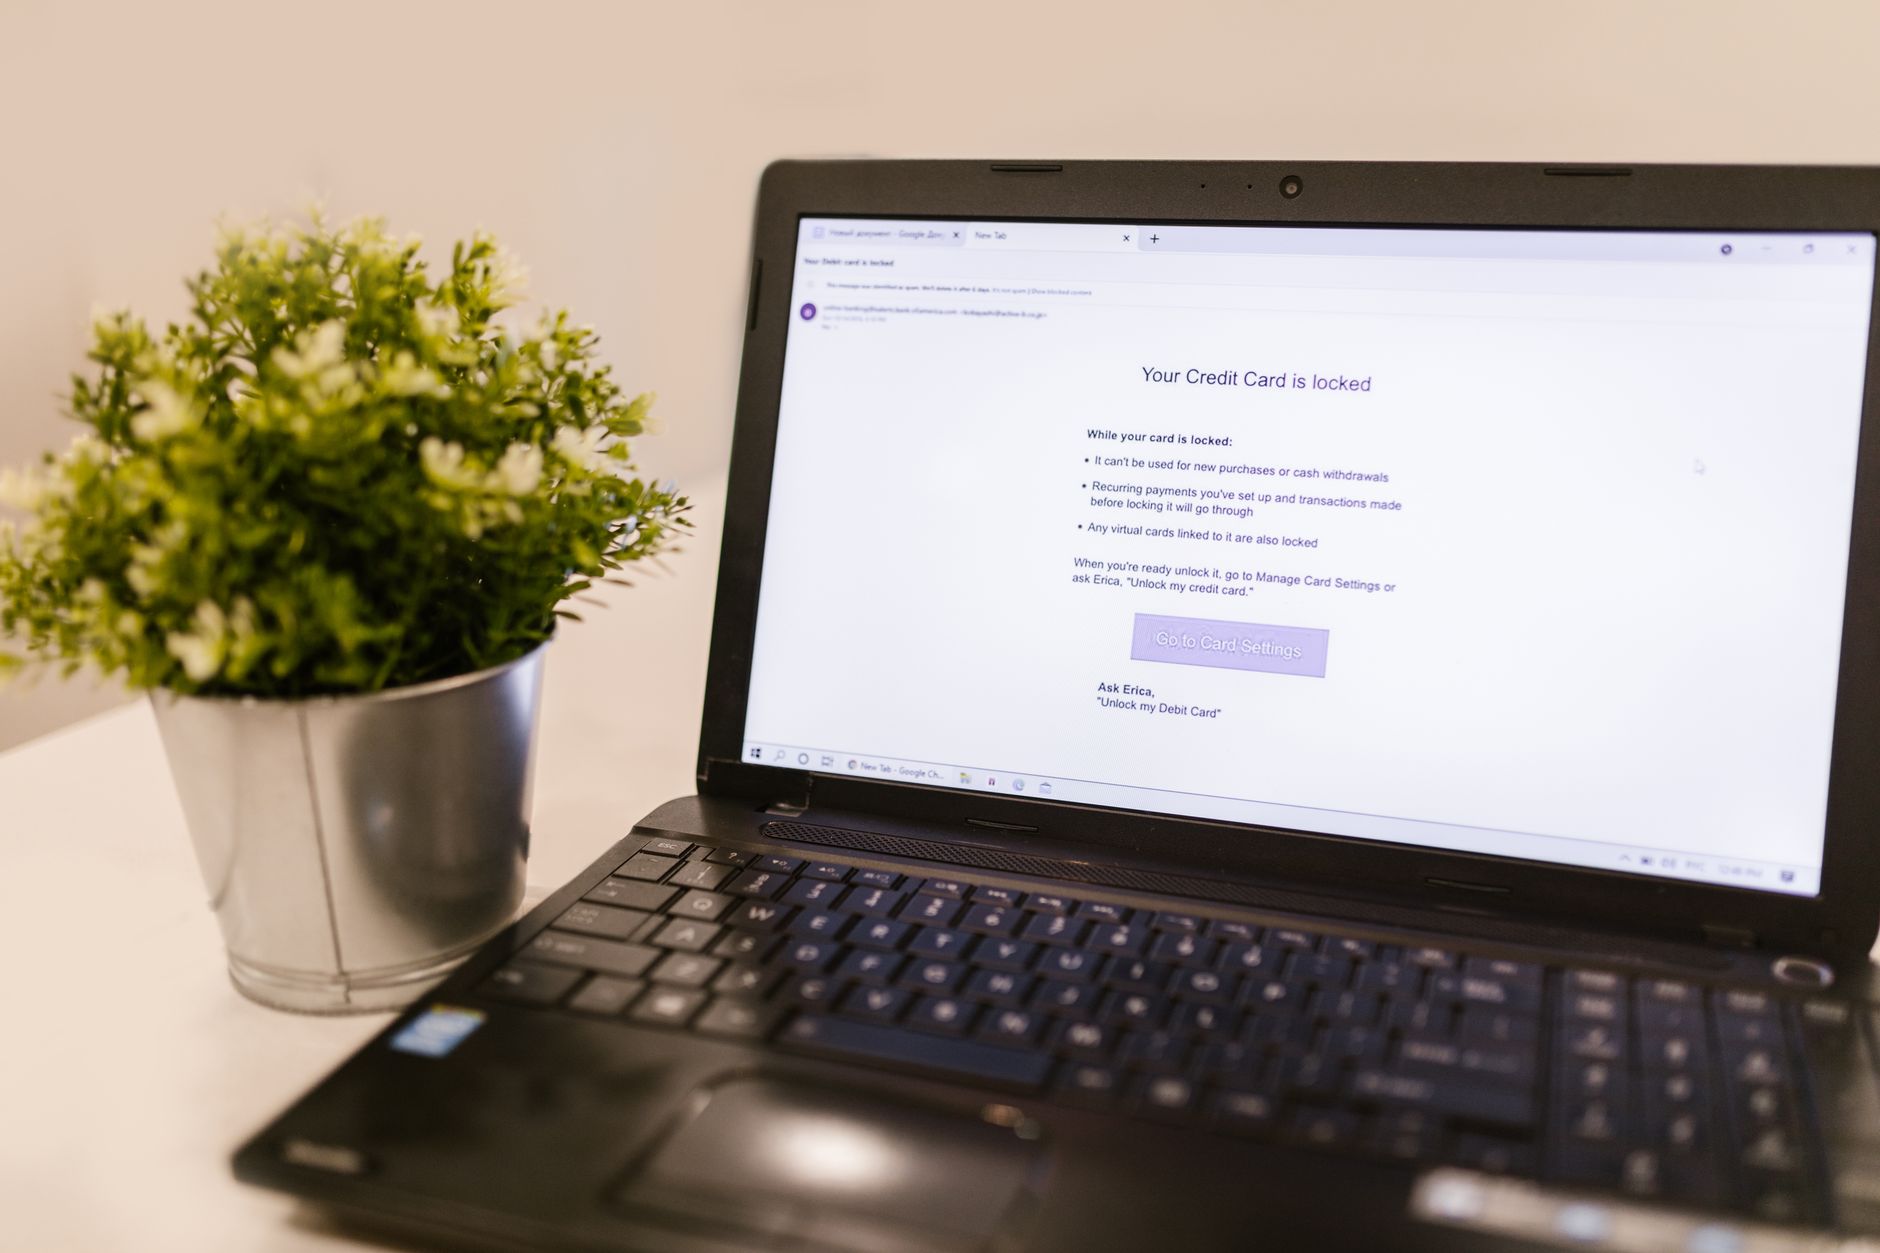
Fałszywy e-mail podszywający się pod SwissPass to typowy przykład phishingu, w którym oszuści wysyłają wiadomość w imieniu szwajcarskich kolei federalnych SBB i usługi SwissPass, by wyłudzić dane karty kredytowej i ukraść pieniądze ofiary.
Schemat jest prosty, ale skuteczny. Odbiorca dostaje informację, że karta powiązana z jego kontem SwissPass rzekomo wygasła, a przycisk w wiadomości prowadzi do strony, która tylko wygląda jak oficjalna. Wystarczy chwila nieuwagi, by w formularzu zostawić numer karty, datę ważności i kod zabezpieczający. Poniżej wyjaśniamy, po czym poznać takie wiadomości i co zrobić, zanim będzie za późno.
Jak rozpoznać fałszywą wiadomość od SwissPass?
Najczęstsze sygnały ostrzegawcze są powtarzalne. Warto je znać, bo podobne schematy pojawiają się nie tylko w Szwajcarii, lecz także w wiadomościach udających polskie banki, urzędy czy firmy kurierskie.
| Element wiadomości | Sygnał ostrzegawczy | Prawidłowe zachowanie |
|---|---|---|
| Nadawca | Podszywa się pod SBB i SwissPass | Sprawdź pełny adres nadawcy, nie tylko nazwę |
| Treść | Informacja o rzekomo wygasłej karcie | Nie reaguj pod wpływem presji czasu |
| Przycisk | Prowadzi na stronę spoza oficjalnej domeny | Nie klikaj, wejdź ręcznie na stronę usługi |
| Żądanie | Prośba o dane karty lub płatności | Pamiętaj, że SwissPass nie żąda takich danych |
Zasada jest prosta: jeśli wiadomość wymusza szybkie działanie w sprawie płatności, traktuj ją jak potencjalne zagrożenie, dopóki nie zweryfikujesz jej innym kanałem.
Co zrobić, gdy wiadomość wydaje się podejrzana?
Postępowanie krok po kroku pozwala uniknąć większości strat:
- Nie klikaj linków i nie otwieraj załączników. Nawet jeśli strona wygląda wiarygodnie, nie wpisuj na niej żadnych danych.
- Sprawdź adres nadawcy. Zwróć uwagę na drobne literówki, dziwne domeny lub adresy prywatnych skrzynek.
- Zweryfikuj informację w oficjalnym kanale. Skontaktuj się z biurem obsługi klienta SwissPass, korzystając z numeru lub strony znanej z innego źródła, a nie z danych podanych w wiadomości.
- Zgłoś wiadomość. Podejrzane maile warto przekazać dalej. Tak właśnie postąpił czytelnik dziennika Blick, którego zgłoszenie pomogło potwierdzić próbę phishingu. Alliance Swisspass potwierdziła w tej sprawie, że mamy do czynienia z oszustwem.
Jeśli mimo wszystko podałeś dane karty na fałszywej stronie, działaj od razu: zablokuj kartę, skontaktuj się z dostawcą płatności i obserwuj historię transakcji.
Dlaczego logowanie passkeys zmniejsza ryzyko?
Rzecznik prasowy SwissPass, Philipp Bosshard, wskazuje na passkeys jako zalecany sposób logowania. Zamiast hasła, które można wpisać na fałszywej stronie, logujesz się odciskiem palca, skanem twarzy lub kodem PIN zapisanym na urządzeniu. Passkeys są powiązane z konkretną witryną, więc podstawiona strona nie dostanie czegoś, co można bezpiecznie ponownie wykorzystać. Dla użytkownika oznacza to mniej okazji do wpisania danych w niewłaściwym miejscu.
Co to oznacza dla Ciebie?
Ten przypadek pokazuje, że oszuści podszywają się pod instytucje, które mają realny kontakt z klientami, bo to zwiększa wiarygodność wiadomości. Dla czytelników z Polski wniosek jest prosty: każda wiadomość o rzekomo wygasłej płatności, zablokowanym koncie lub zaległej opłacie powinna wzbudzić czujność. Zanim cokolwiek kliknięsz, sprawdź nadawcę, wejdź na stronę usługi samodzielnie i skontaktuj się z dostawcą płatności, jeśli coś się nie zgadza. Najlepsza ochrona to połączenie ostrożności z nowoczesnym logowaniem, takim jak passkeys.
Najczęstsze pytania
Czym jest phishing podszywający się pod SwissPass?
To próba wyłudzenia danych od użytkowników, w której oszuści udają szwajcarskie koleje federalne SBB oraz usługę SwissPass. Fałszywa wiadomość ma skłonić odbiorcę do podania danych karty płatniczej na podstawionej stronie.
Co zrobić, jeśli już podałem dane karty w fałszywej stronie?
Należy natychmiast skontaktować się z dostawcą karty lub obsługą płatności, aby zablokować kartę i zgłosić incydent. Zwlekanie daje oszustom więcej czasu na wykorzystanie danych.
Jak sprawdzić, czy wiadomość od SwissPass jest prawdziwa?
Przede wszystkim należy sprawdzić adres nadawcy i nie klikać w linki ani załączniki. Gdy masz wątpliwości, skontaktuj się z oficjalnym biurem obsługi klienta, nie korzystając z danych podanych w mailu.
Czy SwissPass prosi o dane przez e-mail lub SMS?
Nie. Według informacji przekazanych przez rzecznika SwissPass, usługa nigdy nie żąda poufnych danych przez telefon, e-mail ani SMS.
Czym są passkeys i dlaczego chronią przed phishingiem?
Passkeys to metoda logowania oparta na odcisku palca, skanie twarzy lub kodzie PIN zamiast hasła. Ponieważ nie wymagają wpisywania hasła, trudniej je wykraść na fałszywej stronie.
Na podstawie: Punkt.media. Tekst opracowany redakcyjnie.