Phishing UPS: jak nie paść ofiarą fałszywego kuriera
CERT Polska ostrzega przed kampanią phishingową podszywającą się pod UPS. Oszuści zbierają dane osobowe i bankowe.
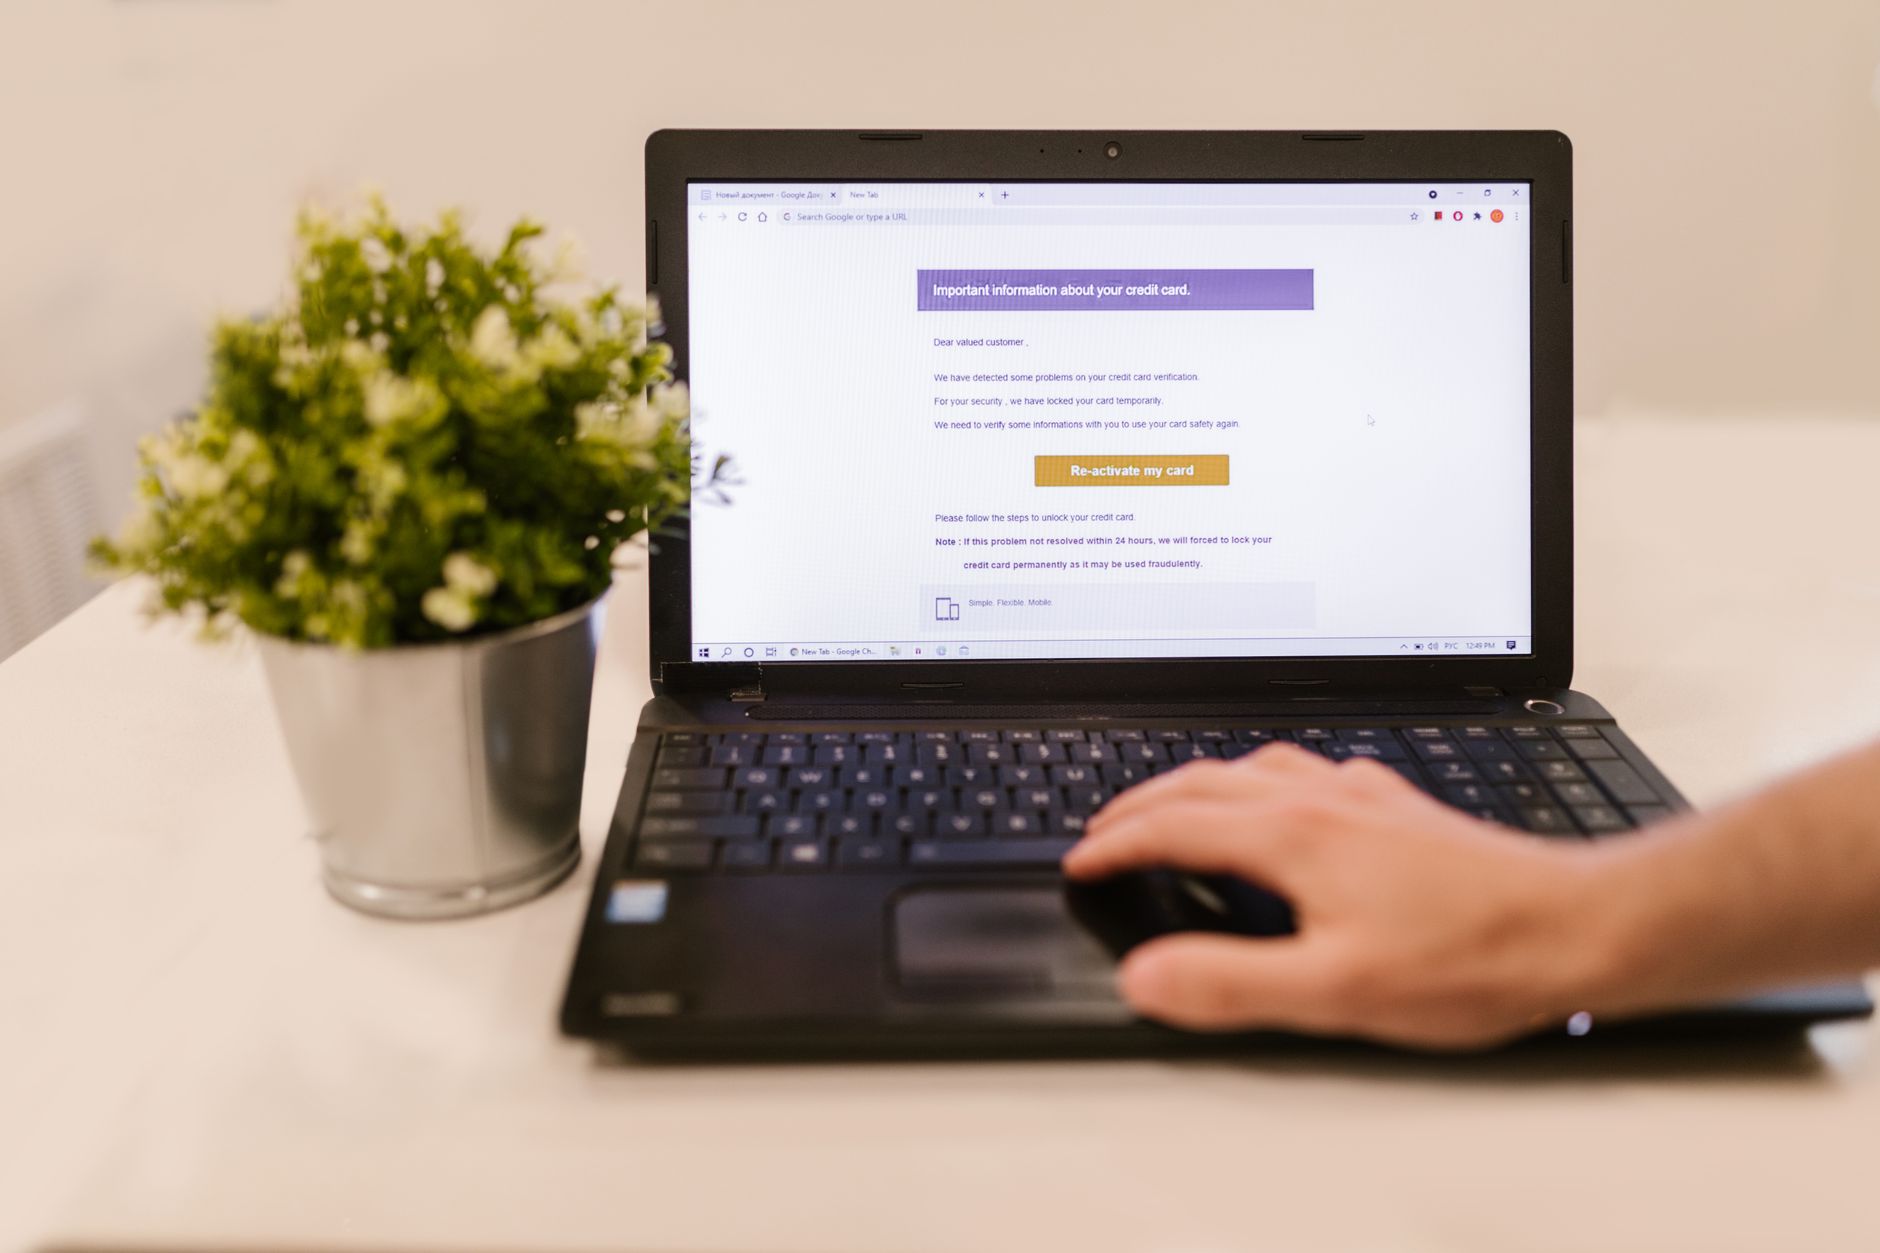
Oszuści podszywają się pod firmę kurierską UPS, wysyłając e-maile, które mają na celu przejęcie Twoich danych osobowych i informacji bankowych.
Kampania phishingowa, o której ostrzega CERT Polska, wykorzystuje schemat sprawdzony przez lata: wiadomość zawiera informację o rzekomej nieścisłości w danych przesyłki. Treść e-maila jest skonstruowana tak, aby wyglądać jak oficjalny komunikat od kuriera, ale zawiera link prowadzący na stronę kontrolowaną przez oszustów. To właśnie tam czeka na Ciebie pułapka.
Jak działa atak phishingowy na przykładzie UPS
Fałszywy e-mail trafia do Twojej skrzynki odbiorczej z pozorem profesjonalizmu. Nadawca podaje się za kuriera i twierdzi, że istnieje problem z danymi dostawy — coś, co naturalnie skłania Cię do szybkiego działania. Kiedy klikniesz link, trafiasz na stronę, która wizualnie naśladuje serwis kurierski, ale wszystko, co tam wpiszesz, trafia do bazy danych oszustów.
Formularz na fałszywej stronie prosi o uzupełnienie danych osobowych — imię, nazwisko, adres — ale to tylko początek. Następnie pojawia się prośba o dane karty płatniczej, co ma uzasadnienie „aktualizacji informacji o płatności”. W ten sposób atakujący zbierają zarówno tożsamość, jak i dostęp do Twoich środków finansowych.
Różnica między ostrzeżeniami CERT Polska a praktyką
Obie relacje (benchmark.pl i dobreprogramy) potwierdzają, że CERT Polska rekomenduje weryfikację e-maila niezależnie od linku zawartego w wiadomości. To kluczowa różnica w podejściu: nie chodzi tylko o ostrożność przed kliknięciem — chodzi o zmianę sposobu myślenia o e-mailach od firm kurierskich.
Zamiast klikać link z wiadomości, powinieneś otworzyć nową kartę przeglądarki, wpisać adres serwisu kuriera ręcznie i tam sprawdzić status przesyłki. To eliminuje ryzyko, że trafisz na sfałszowaną stronę.
Praktyczne kroki, aby nie paść ofiarą
Krok 1: Sprawdź adres nadawcy
Oszuści często używają adresów e-mail, które są bardzo podobne do oficjalnych, ale nie identyczne. Na przykład zamiast support@ups.com mogą używać support@ups-delivery.com lub noreply@ups-secure.net. Zawsze sprawdź pełny adres e-maila, a nie tylko wyświetlaną nazwę.
Krok 2: Nie klikaj linków z e-maila Nawet jeśli wiadomość wygląda na autentyczną, zawsze wejdź na stronę kuriera poprzez bezpośrednie wpisanie adresu w przeglądarkę lub wyszukanie w Google. Jeśli przesyłka rzeczywiście istnieje, będziesz w stanie ją znaleźć bez linku z e-maila.
Krok 3: Zwróć uwagę na błędy ortograficzne Profesjonalne firmy kurierskie nie wysyłają e-maili z błędami gramatycznymi. Jeśli wiadomość zawiera literówki, dziwne sformułowania lub błędy w interpunkcji, jest to wyraźny sygnał ostrzegawczy.
Krok 4: Kuriernie nie proszą o dane karty e-mailem Pamiętaj: żaden legalne przedsiębiorstwo nie prosi o numer karty kredytowej, PIN czy kod CVV poprzez e-mail. Jeśli formularz na stronie prosi o takie dane, natychmiast zamknij przeglądarkę.
Co zrobić, jeśli już kliknąłeś podejrzany link
Jeśli otworzysz fałszywą stronę, ale nie wypełnisz formularza, ryzyko jest minimalne. Jednak jeśli już podałeś dane:
- Natychmiast zmień hasła do poczty elektronicznej i kont bankowych — ale zrób to z innego urządzenia lub po wyczyszczeniu przeglądarki.
- Skontaktuj się z bankiem i powiadom o możliwym zagrożeniu. Bank może zablokować kartę lub monitorować podejrzane transakcje.
- Zgłoś incydent na platformie CERT Polska.
Gdzie zgłosić phishing
CERT Polska udostępnia dwa kanały zgłaszania podejrzanych wiadomości:
- incydent.cert.pl — dedykowana platforma do raportowania zagrożeń cyberbezpieczeństwa
- Aplikacja mObywatel — sekcja „Bezpiecznie w sieci” umożliwia przesłanie alertu bezpośrednio do CERT
Każde zgłoszenie zwiększa bezpieczeństwo kolejnych użytkowników, ponieważ CERT Polska analizuje raportowane ataki i wydaje ostrzeżenia dla całej społeczności.
Co to oznacza dla Ciebie
Phishing nie znika — zmienia się i dostosowuje do naszych przyzwyczajeń. Ponieważ wszyscy czekamy na przesyłki, oszuści wykorzystują to do swoich celów. Najskuteczniejszą obroną jest zmiana nawyków: zamiast reagować automatycznie na e-maile, poświęć 30 sekund na weryfikację poprzez bezpośredni dostęp do serwisu kuriera. To mały wysiłek, który może uchronić Cię przed utratą tysięcy złotych i przejęciem tożsamości.
Najczęstsze pytania
Jak rozpoznać phishing podszywający się pod kuriera?
Zwróć uwagę na błędy w adresie e-maila, niepersonalizowane powitania i prośby o kliknięcie linku. Nigdy nie klikaj linku z wiadomości — zamiast tego wejdź bezpośrednio na oficjalną stronę kuriera, wpisując adres w przeglądarkę.
Co zrobić, jeśli już kliknąłem link w podejrzanym e-mailu?
Nie wypełniaj żadnych formularzy. Zmień hasła do kont bankowych i poczty elektronicznej z innego urządzenia. Zgłoś incydent na incydent.cert.pl lub przez aplikację mObywatel.
Gdzie zgłosić podejrzany e-mail od fałszywego kuriera?
Możesz wysłać raport na incydent.cert.pl lub skorzystać z aplikacji mObywatel, sekcja „Bezpiecznie w sieci". Każde zgłoszenie pomaga chronić innych użytkowników.
Czy moje dane są bezpieczne, jeśli wypełniłem formularz na fałszywej stronie?
Nie. Jeśli podałeś numer karty lub dane osobowe, natychmiast skontaktuj się z bankiem i zgłoś możliwą kradzież tożsamości. Monitoruj wyciągi z konta przez co najmniej kilka miesięcy.
Jak odróżnić e-mail od prawdziwego UPS-u?
Prawdziwe kuriernie nigdy nie proszą o dane karty płatniczej w e-mailu. Zawsze weryfikuj wiadomość, sprawdzając numer przesyłki bezpośrednio na oficjalnej stronie kuriera, bez klikania linków z e-maila.
Na podstawie relacji: benchmark.pl, dobreprogramy - najnowsze artykuły. Tekst opracowany redakcyjnie na podstawie kilku niezależnych źródeł.