Phishing z oficjalnej domeny Trezora. Jak się bronić?
Wyciek u dostawcy poczty umożliwił atakującym wysyłanie fałszywych alertów z domeny Trezora. Dowiedz się, jak rozpoznać phishing i chronić swoje portfele.
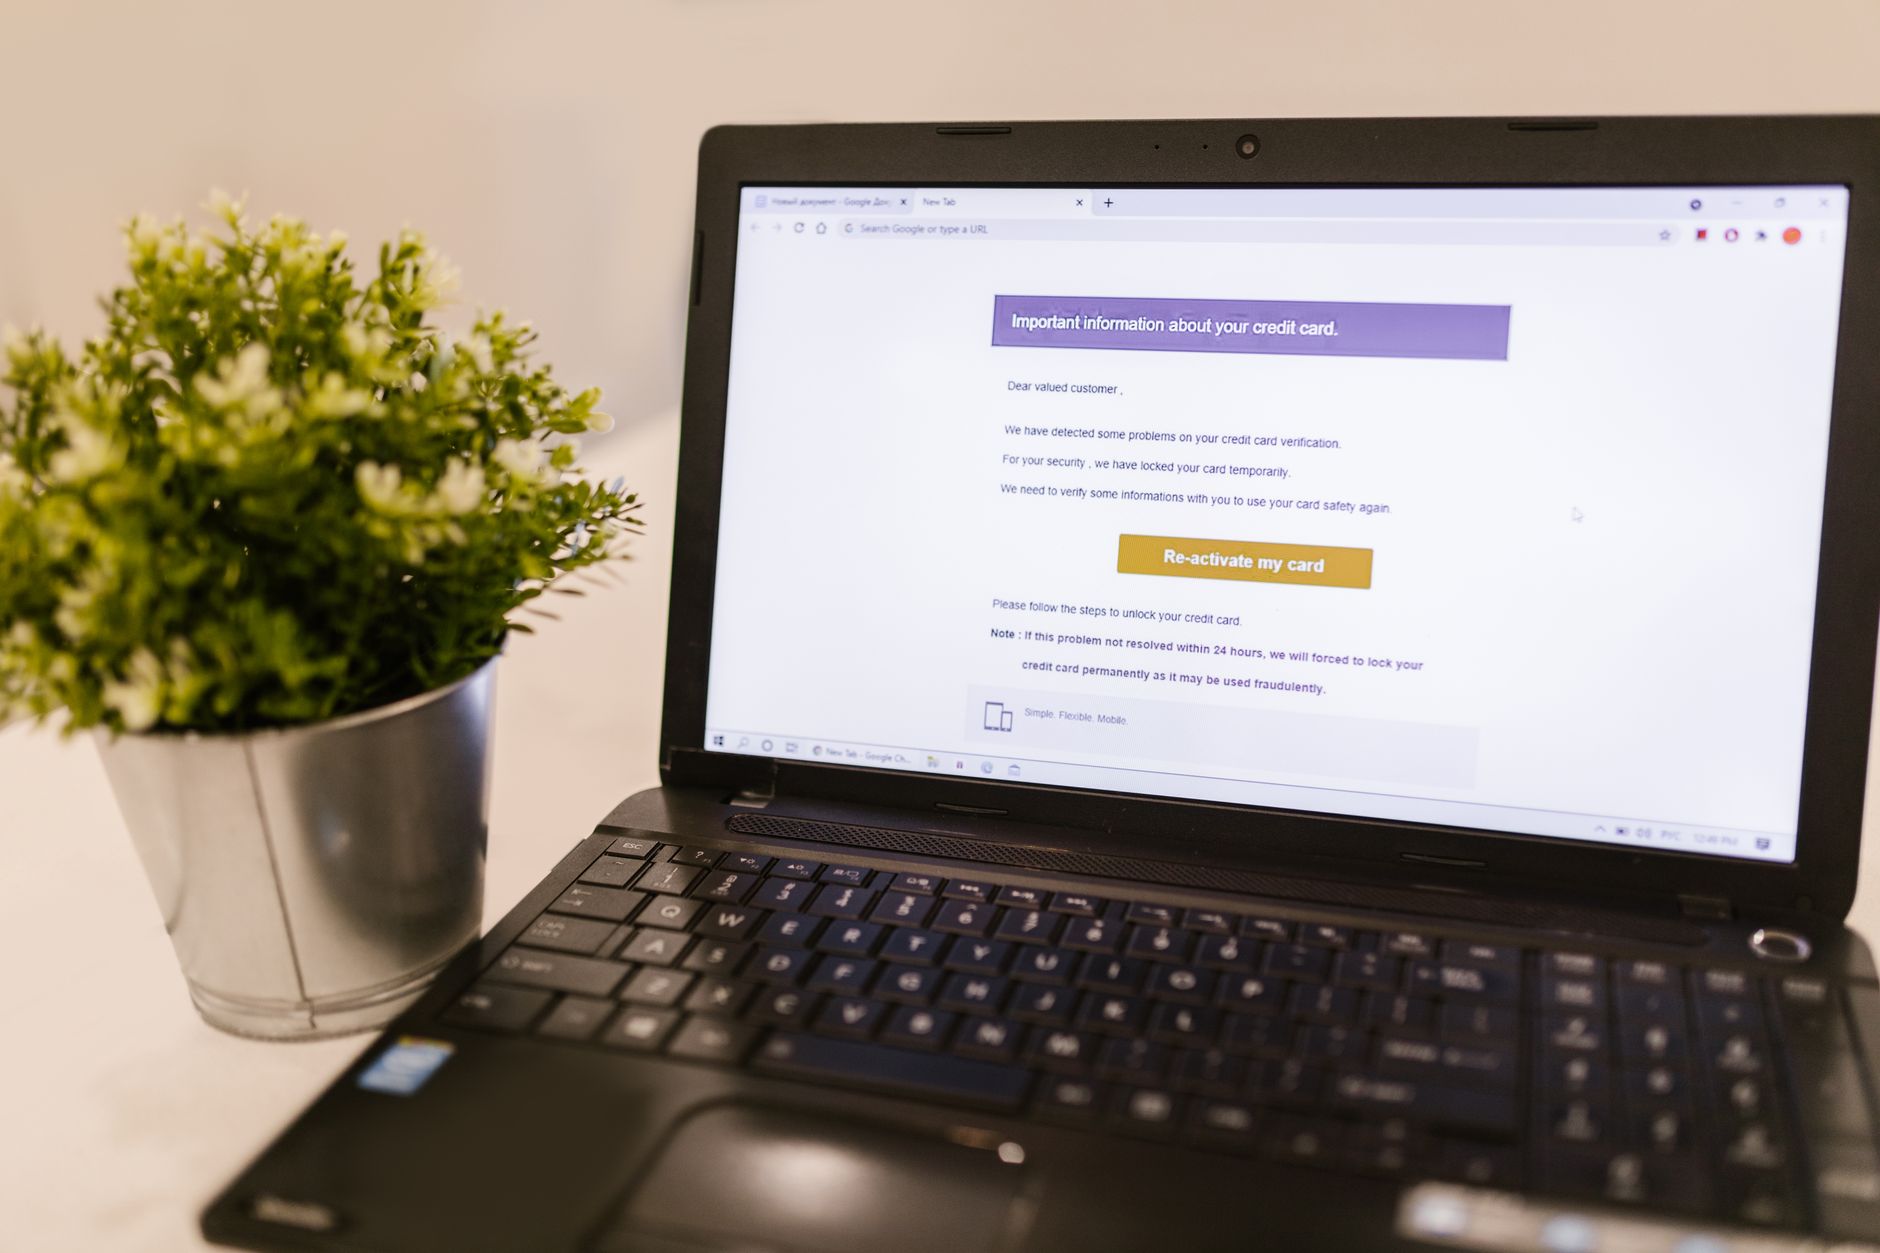
Oficjalna domena firmy Trezor stała się narzędziem w rękach cyberprzestępców, którzy wykorzystali wyciek u zewnętrznego dostawcy usług e-mailowych do wysyłania fałszywych alertów bezpieczeństwa. To już drugi poważny incydent u podwykonawcy producenta portfeli sprzętowych w ciągu miesiąca, co wskazuje na rosnące zagrożenie dla użytkowników kryptowalut.
Jak doszło do ataku?
Atakujący uzyskali dostęp do systemu pocztowego dostawcy usług współpracującego z Trezorem. Pozwoliło im to na wysyłanie wiadomości z oficjalnych domen firmy, co znacznie zwiększyło wiarygodność fałszywych komunikatów. Fałszywy alert noszył tytuł „Critical Security Alert: STM32 Entropy Vulnerability” i był stylizowany tak, aby wyglądać jak autentyczne powiadomienie od producenta.
Trezor ostrzegł swoich klientów o zagrożeniu 9 września, jednocześnie tymczasowo wyłączając domenę. Tego samego dnia BitBox — inny producent portfeli sprzętowych — zgłosił, że jego użytkownicy padli ofiarą analogicznej kampanii phishingowej. Zbieżność czasowa obu incydentów sugeruje skoordynowany atak na całą branżę.
Na co uważać w podejrzanych e-mailach?
Wiadomość phishingowa zawierała prośbę o aktualizację oprogramowania portfela sprzętowego. To kluczowy element ataku — atakujący liczyli, że użytkownicy będą obawiać się rzeczywistych luk bezpieczeństwa i posłusznie wykonają polecenia z e-maila.
Kilka wskaźników, które powinny Cię zaniepokoić:
- Nagłe, niezapowiadane żądania aktualizacji — producenci portfeli zazwyczaj dają czas na przygotowanie się do aktualizacji bezpieczeństwa
- Presja czasowa — słowa takie jak „natychmiast”, „krytyczne”, „pilne” to klasyczne taktyki phishingu
- Linki w e-mailu — nigdy nie klikaj linków z wiadomości e-mail dotyczących bezpieczeństwa; zamiast tego wejdź na oficjalną stronę bezpośrednio przez przeglądarkę
- Brak personalizacji — autentyczne komunikaty od Trezora zwykle zawierają szczegóły dotyczące Twojego konta
Historia wycieku u dostawcy
Wyciek u ShipMonk — dostawcy logistyki dla Trezora — początkowo dotyczył około 13 700 użytkowników, ale ostatecznie rozszerzył się na 80 700 osób. To pokazuje, jak trudne jest kontrolowanie zasięgu wycieku danych w łańcuchu dostaw.
Poprzedni incydent w czerwcu ujawnił podatność w chipie TROPIC01 zainstalowanym w modelu Trezor Safe 7. Zespół Ledger Donjon zademonstrował możliwość przeprowadzenia ataku laserowego na ten chip, co wzbudziło obawy dotyczące bezpieczeństwa fizycznego portfeli.
Porównanie incydentów bezpieczeństwa w branży
| Producent | Rok | Typ incydentu | Liczba dotkniętych osób |
|---|---|---|---|
| Ledger | 2020 | Wyciek danych klientów | ~270 000 |
| Trezor (ShipMonk) | 2024 | Wyciek u dostawcy logistyki | ~80 700 |
| Trezor | Czerwiec 2024 | Podatność chipem TROPIC01 | Potencjalnie wszyscy użytkownicy Safe 7 |
| Trezor | Wrzesień 2024 | Phishing z oficjalnej domeny | Wszyscy użytkownicy |
Co to oznacza dla Ciebie?
Incydenty takie jak ten pokazują, że bezpieczeństwo portfela sprzętowego to nie tylko sama technologia urządzenia, ale także bezpieczeństwo całego ekosystemu wokół niego — od dostawców e-maila po producenta. Nawet jeśli Twój portfel sprzętowy jest fizycznie bezpieczny, atakujący mogą spróbować manipulować Ciebie poprzez fałszywe komunikaty.
Najważniejsze jest zachowanie zdrowego sceptycyzmu wobec każdego e-maila dotyczącego bezpieczeństwa, niezależnie od tego, jak autentycznie wygląda. Zawsze weryfikuj ważne komunikaty poprzez oficjalne kanały — stronę internetową, obsługę klienta lub społeczność użytkowników — zanim podejmiesz jakiekolwiek działania.
Producenci portfeli sprzętowych, w tym Trezor, powinni rozważyć wdrożenie dodatkowych warstw weryfikacji dla komunikatów bezpieczeństwa, takich jak podpisy cyfrowe lub specjalne kody weryfikacyjne wysyłane alternatywnymi kanałami. Dla użytkowników oznacza to, że bezpieczeństwo kryptowalut wymaga nie tylko technicznych środków ochrony, ale także edukacji i czujności.
Najczęstsze pytania
Jak poznać fałszywy e-mail od Trezora?
Zwróć uwagę na niezwykłe żądania (prośby o aktualizację portfela bez wcześniejszego powiadomienia), sprawdź adres e-mail nadawcy i nigdy nie klikaj linków z wiadomości — zamiast tego wejdź na oficjalną stronę Trezora bezpośrednio przez przeglądarkę.
Co to jest phishing z oficjalnej domeny?
Atakujący uzyskali dostęp do systemu e-mailowego dostawcy usług i wysyłają wiadomości z adresów, które wyglądają jak oficjalne komunikaty firmy, choć faktycznie pochodzą od cyberprzestępców.
Czy moje portfele sprzętowe są zagrożone?
Portfele sprzętowe są bezpieczne, jeśli nie aktualizujesz ich oprogramowania na podstawie podejrzanych e-maili. Zawsze weryfikuj autentyczność komunikatów przed podjęciem działań.
Jakie były poprzednie incydenty bezpieczeństwa u Trezora?
W czerwcu ujawniono podatność chipem TROPIC01 w modelu Trezor Safe 7, którą zademonstrował zespół Ledger Donjon za pomocą ataku laserowego.
Czy inni producenci portfeli doświadczyli podobnych ataków?
Tak — BitBox zgłosił analogiczną kampanię phishingową tego samego dnia, co wskazuje na szerszą falę tego typu ataków w branży.
Na podstawie: Yellow.com. Tekst opracowany redakcyjnie.